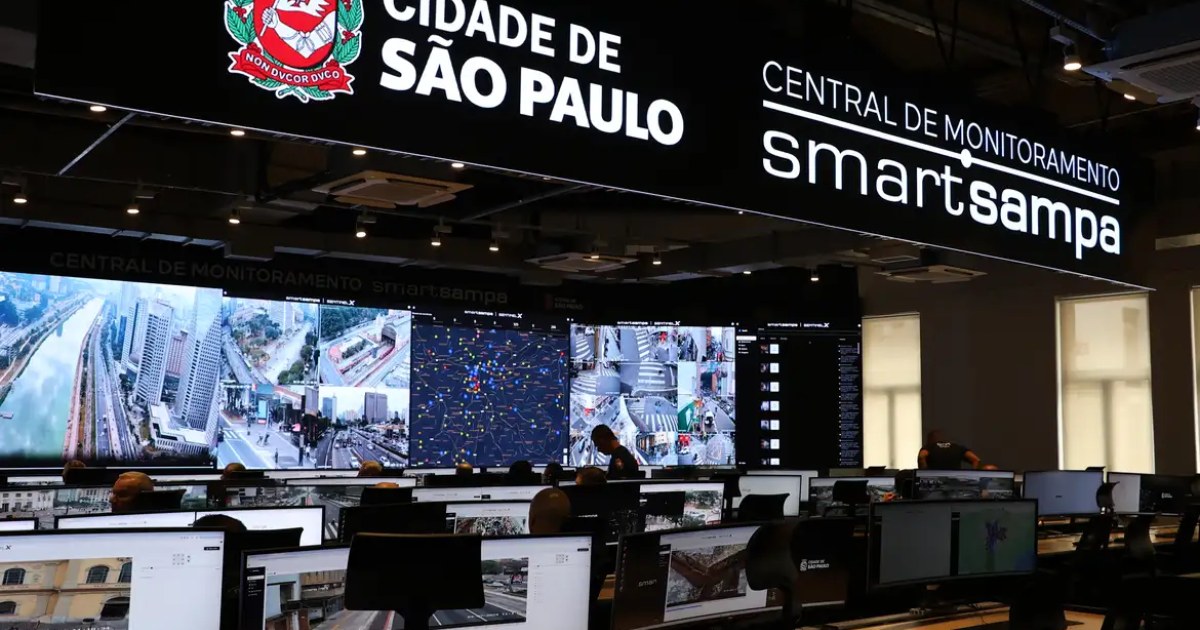
O Conselho Nacional de Direitos Humanos (CNDH) afirmou que a exposição de credenciais do Smart Sampa foi identificada pela imprensa, e não pelos mecanismos de supervisão do próprio sistema. O programa de câmeras de vigilância é administrado pela Prefeitura de São Paulo, e o órgão pediu ao Ministério Público do Estado de São Paulo (MPSP) a suspensão da plataforma.
O conselho também informou que comunicará o Ministério Público Federal (MPF), com recomendação para a instauração de inquérito civil e o ajuizamento de ação civil pública contra o município. Ao MPSP, solicitou ainda a preservação dos registros do sistema e a reparação por danos morais coletivos.
Credenciais ficaram expostas
O problema foi revelado pelo portal UOL em 20 de outubro. Conforme a reportagem, um repositório público manteve disponíveis, por aproximadamente 11 meses, 181 logins e senhas de usuários, dados cadastrais de mais de 6 mil agentes de segurança e orientações para replicar a interface do Smart Sampa.
Segundo o CNDH, esse conjunto de informações permitia que terceiros não autorizados acessassem imagens de mais de 58 mil câmeras. Entre os locais monitorados estavam creches, escolas, hospitais, unidades básicas de saúde e centros de atenção psicossocial.
Também era possível consultar cadastros de pessoas físicas, incluindo CPF, nomes e placas de veículos, além de inserir dados na plataforma. Na avaliação do conselho, a ausência de autenticação em duas etapas e o uso de senhas dedutíveis colocaram em risco informações sigilosas de agentes de segurança e imagens de espaços públicos.
Riscos apontados pelo conselho
O CNDH afirmou que, durante o período de exposição, qualquer pessoa que tivesse as credenciais poderia observar a cidade e localizar indivíduos determinados. O órgão citou a possibilidade de rastreamento dos trajetos de policiais, guardas civis e policiais penais entre bases e residências, além da rotina de militares das Forças Armadas.
O conselho também mencionou riscos ao trabalho de advogados e jornalistas, especialmente em relação ao sigilo profissional e da fonte. De acordo com a avaliação apresentada, as pessoas poderiam ser identificadas, acompanhadas ou perseguidas por terceiros desconhecidos sem saber que estavam sendo observadas. Por esse motivo, o CNDH classificou o dano como de natureza transindividual.
Para o órgão, as falhas também contrariaram regras previstas na Resolução CNDH nº 17/2025, que trata do uso de tecnologias de reconhecimento facial em espaços públicos dos estados e do Distrito Federal. O conselho relacionou a manutenção de credenciais ativas, vulneráveis e sem autenticação em dois fatores à obrigação de segurança prevista no artigo 3º, parágrafo 1º.
O CNDH afirmou ainda que o uso de credenciais previsíveis e compartilhadas teria comprometido a integridade dos registros de auditoria, impedindo a identificação individualizada dos acessos. Essa conduta foi associada pelo órgão ao artigo 4º, inciso V, da resolução. A descoberta da exposição pela imprensa, e não pelos controles internos do sistema, foi citada como indicativo de descumprimento da supervisão prevista no artigo 4º, inciso VIII.
Pedidos ainda dependem de providências
As medidas anunciadas pelo CNDH são solicitações e recomendações dirigidas aos Ministérios Públicos. A divulgação não informa se o Smart Sampa foi suspenso, se os registros foram preservados ou se os inquéritos e a ação civil pública recomendados foram instaurados.
A Prefeitura de São Paulo foi procurada pela Agência Brasil para se manifestar, mas não havia respondido até a publicação da notícia. Também não foram apresentados, na divulgação, resultados de uma apuração sobre os acessos efetivamente realizados durante o período em que as credenciais permaneceram disponíveis.
Fonte: Agência Brasil Direitos Humanos.
Foto distribuída pela Agência Brasil Direitos Humanos